
Configuración - Magento
En esta página Configuración de DockRay en Magento
Configuración de DockRay en Magento
El módulo DockRay para Magento permite monitorizar los errores de la aplicación y comprobar si los componentes instalados presentan vulnerabilidades. Para empezar, configura la conexión con tu proyecto, especifica el entorno y ajusta el alcance de los datos que se envían a DockRay.
Puedes encontrar los ajustes en el panel de administración de Magento, en Stores → Configuration → DockRay → Monitoring. El estado de la integración y los informes están disponibles en DockRay → Overview.
Conexión con el proyecto y credenciales
Para conectar Magento con DockRay, introduce el token del proyecto y la clave privada en la sección Connection. La clave se almacena cifrada. Si el campo de la clave contiene puntos, significa que la clave guardada se conserva. No es necesario volver a introducirla a menos que quieras cambiarla.
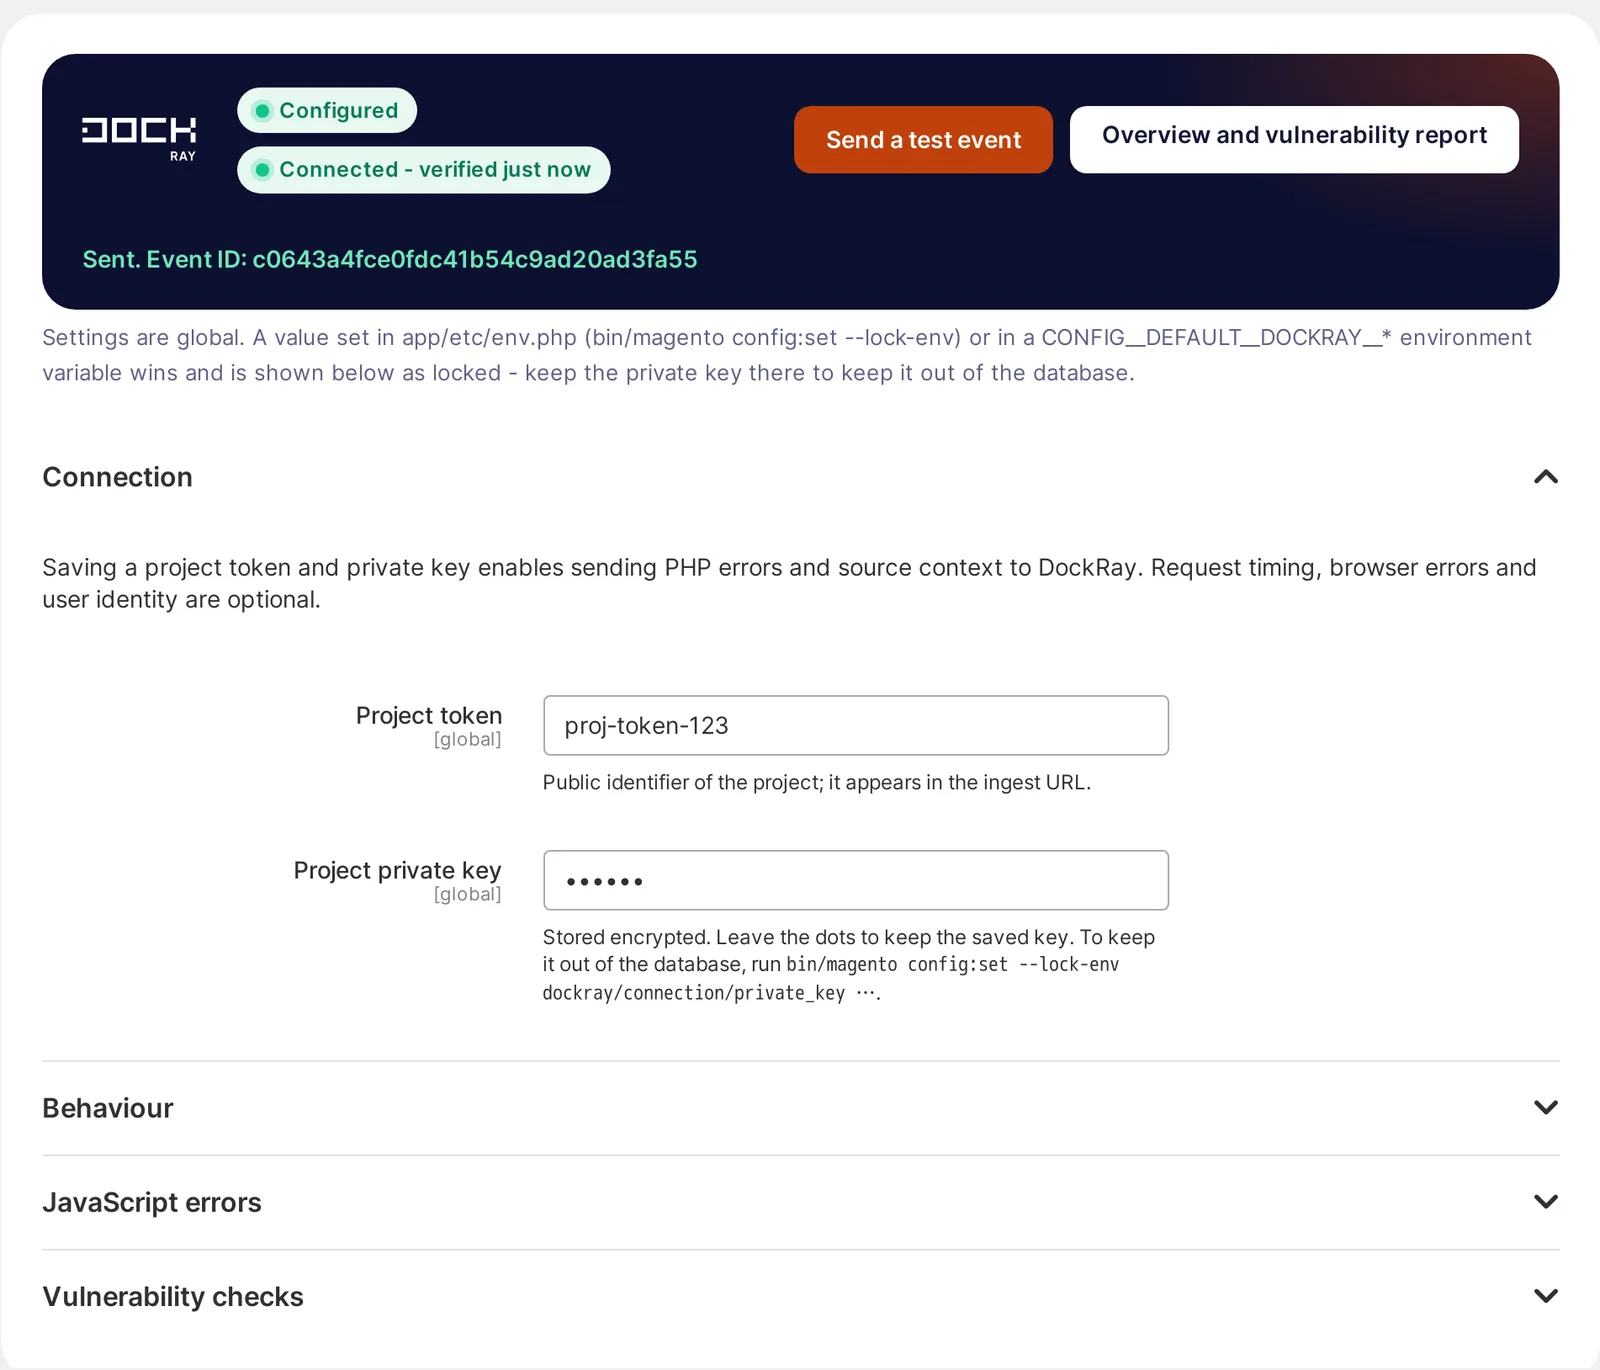
Si quieres almacenar la clave fuera de la base de datos de Magento, puedes configurarla en el archivo app/etc/env.php mediante el siguiente comando:
bin/magento config:set --lock-env dockray/connection/private_key ...
Como alternativa, utiliza la variable de entorno CONFIG__DEFAULT__DOCKRAY__CONNECTION__PRIVATE_KEY. El valor definido en el archivo env.php o en la variable de entorno tiene prioridad sobre el valor guardado en el panel de administración.
Configuración de los entornos de Magento
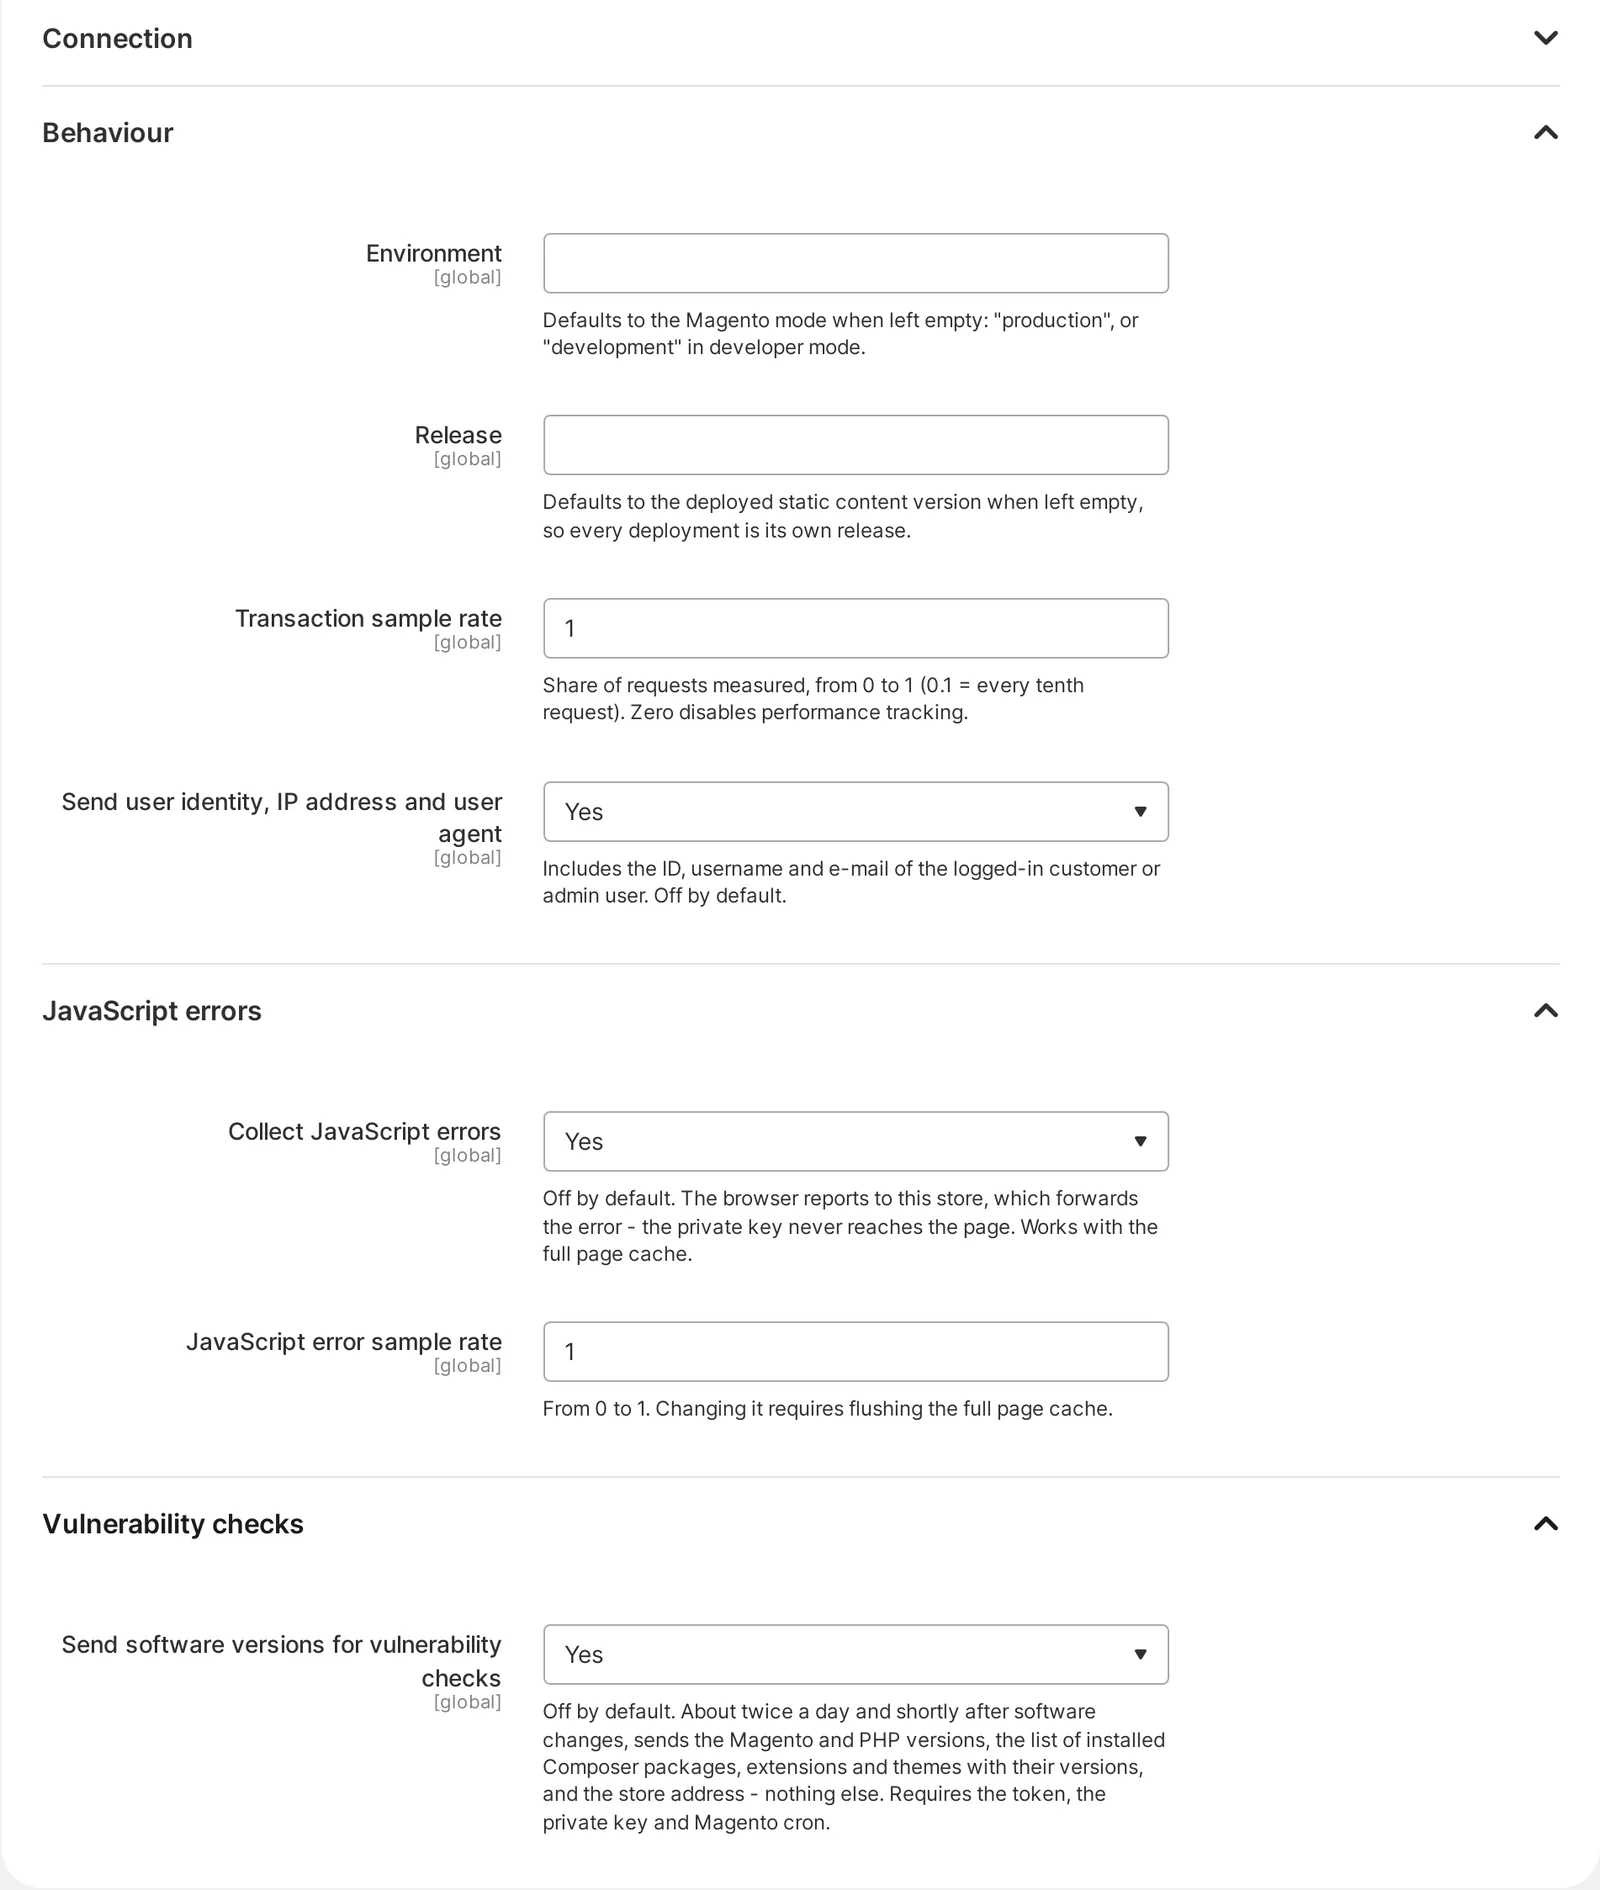
Cada entorno debe enviar informes a DockRay con un nombre único, por ejemplo, production para la tienda en producción y staging para el entorno de pruebas. Esto facilita la identificación de errores e informes de vulnerabilidades procedentes de distintas instalaciones.
Se recomienda utilizar claves privadas distintas para producción y pruebas. De este modo, puedes revocar el acceso de cada entorno de forma independiente. Mantén desactivados los informes de las instalaciones locales, salvo que estés probando deliberadamente la integración con DockRay.
Alcance de los informes de errores y la monitorización
Configura los informes para que DockRay reciba principalmente los errores que requieren la intervención de tu equipo. Reducir los eventos innecesarios facilita el análisis de problemas y ayuda a que las alertas y el consumo mensual reflejen mejor el estado real de tu tienda Magento.
No envíes eventos que formen parte del funcionamiento normal de la aplicación. Esto incluye, en particular, las excepciones de validación controladas, los errores 404 generados por escáneres automáticos o URL no válidas, y los eventos provocados intencionadamente por pruebas automatizadas y tareas de supervisión.
Monitorización de vulnerabilidades en Magento
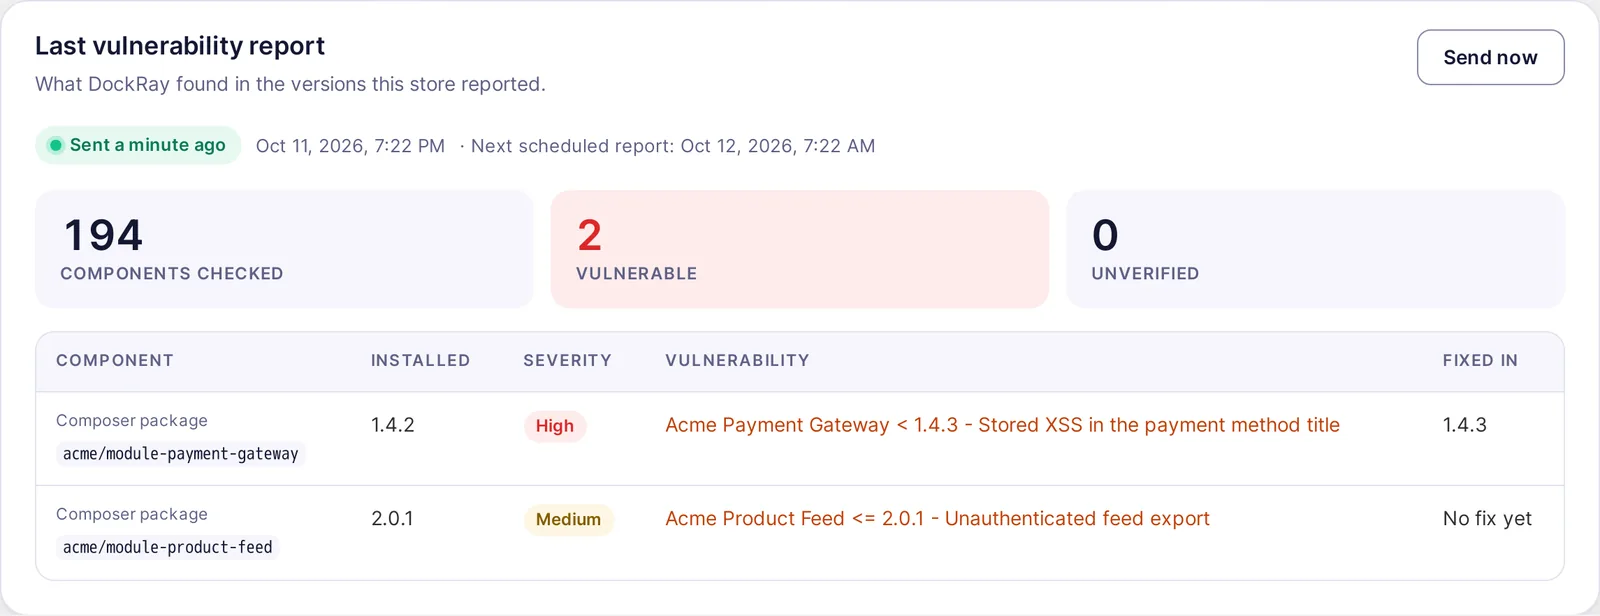
DockRay permite comprobar si los componentes instalados presentan vulnerabilidades conocidas y mostrar los resultados en un informe de seguridad. Al activar Vulnerability checks, podrás consultar cuántos componentes se han analizado, cuáles son vulnerables y si existe una versión con la corrección correspondiente.
Encontrarás el informe en DockRay → Overview, en la sección Last vulnerability report. Presta atención al nivel de gravedad y a la versión en la que se corrigió la vulnerabilidad. Si hay una actualización disponible, planifica su implementación de acuerdo con los procedimientos de actualización y pruebas de tu tienda.
¿Cómo almacenar la clave privada de forma segura?
Trata la clave privada de DockRay como una credencial de acceso confidencial. Guárdala en la configuración del servidor, en un gestor de secretos o en los ajustes privados de tu plataforma. No la incluyas en el repositorio de código, los registros, las capturas de pantalla ni el código enviado al navegador.
Si sospechas que la clave ha quedado expuesta, revócala inmediatamente y genera una nueva. A continuación, actualiza la configuración del entorno correspondiente para mantener una conexión segura entre Magento y DockRay.